Tạo VPC Flow Logs
Tạo VPC Flow Logs
VPC Flow Logs là một tính năng cho phép bạn giám sát thông tin về lưu lượng truy cập IP đi và đến các giao diện mạng trong VPC của bạn. Dữ liệu flow log có thể được đẩy lên Amazon CloudWatch Logs hoặc Amazon S3. Sau khi tạo flow log, bạn có thể truy xuất và xem dữ liệu của nó tại đích đến đã chọn.
Flow logs có thể giúp bạn thực hiện một số tác vụ, chẳng hạn như:
- Chẩn đoán các quy tắc nhóm bảo mật (security group rules) quá nghiêm ngặt
- Giám sát lưu lượng truy cập đến thực thể EC2 (EC2 instance) của bạn
- Xác định hướng của lưu lượng truy cập đi và đến các giao diện mạng
- Dữ liệu flow log được thu thập bên ngoài đường truyền lưu lượng mạng của bạn, do đó không ảnh hưởng đến lưu lượng hoặc độ trễ của mạng. Bạn có thể tạo hoặc xóa các flow log mà không lo ảnh hưởng đến hiệu suất mạng.
Trong bài thực hành này, dữ liệu flow log sẽ được đẩy lên Amazon CloudWatch Logs.
Sử dụng CloudFormation để triển khai cơ sở hạ tầng
- Tạo IAM Role để sử dụng đẩy flow logs lên cloudwatch
- CloudWatch Log Group, flow log sẽ được đẩy vào nhóm này.
- EC2 instance, được sử dụng để kiểm tra lưu lượng truy cập
Chúng ta cần chuẩn bị
- Tải xuống tệp VPC-Flow-Logs-Lab.yaml
- Truy cập AWS Management Console, tìm kiếm CloudFormation
- Chọn CloudFormation

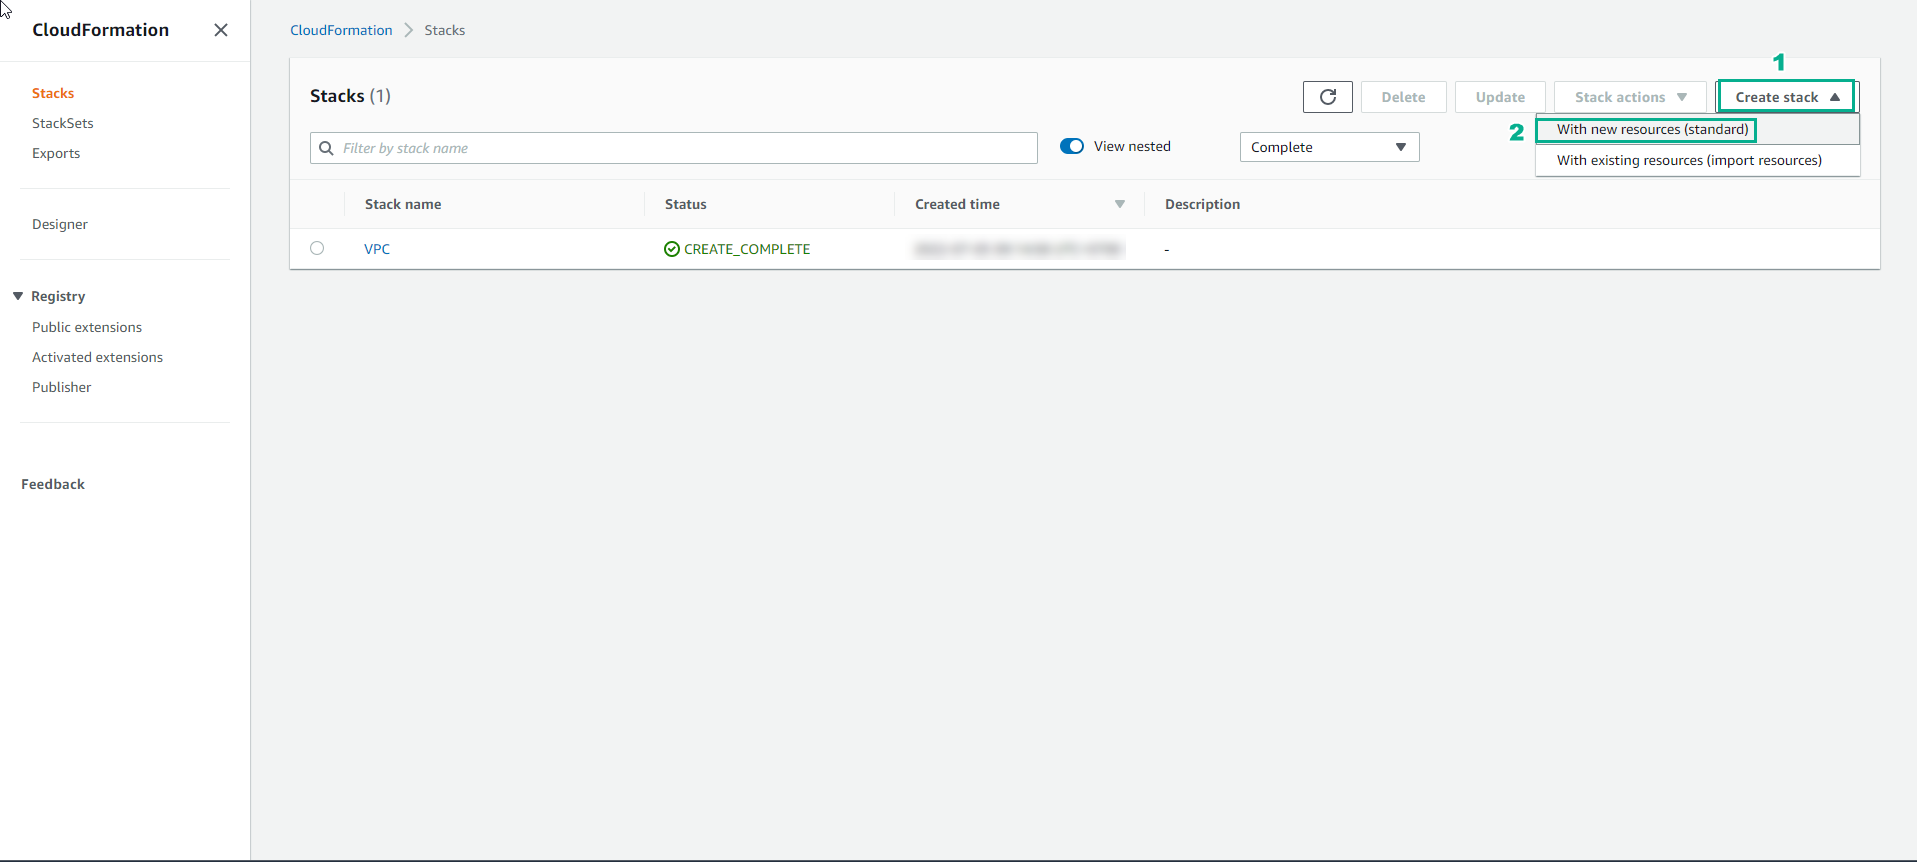
Trong giao diện AWS CloudFormation
- Chọn Create stack
- Chọn With new resources
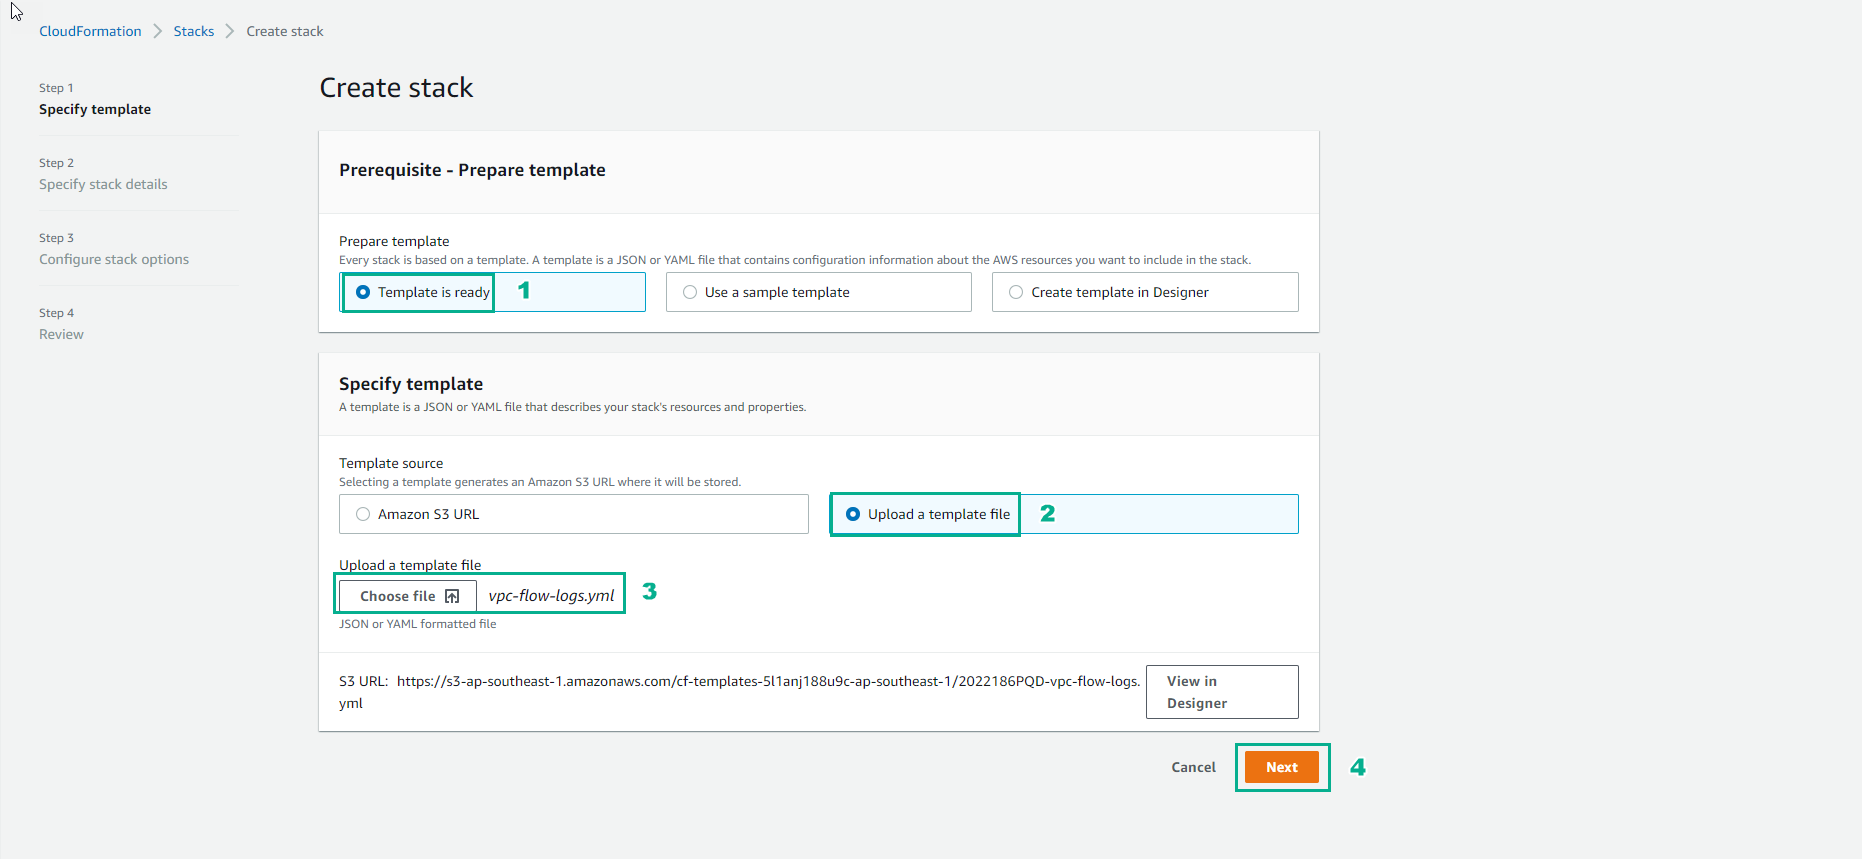
Trong giao diện Create stack
- Chọn Choose an existing template
- Chọn Upload a template file
- Chọn Choose file
- Chọn tệp yaml đã tải xuống.
- Chọn Next
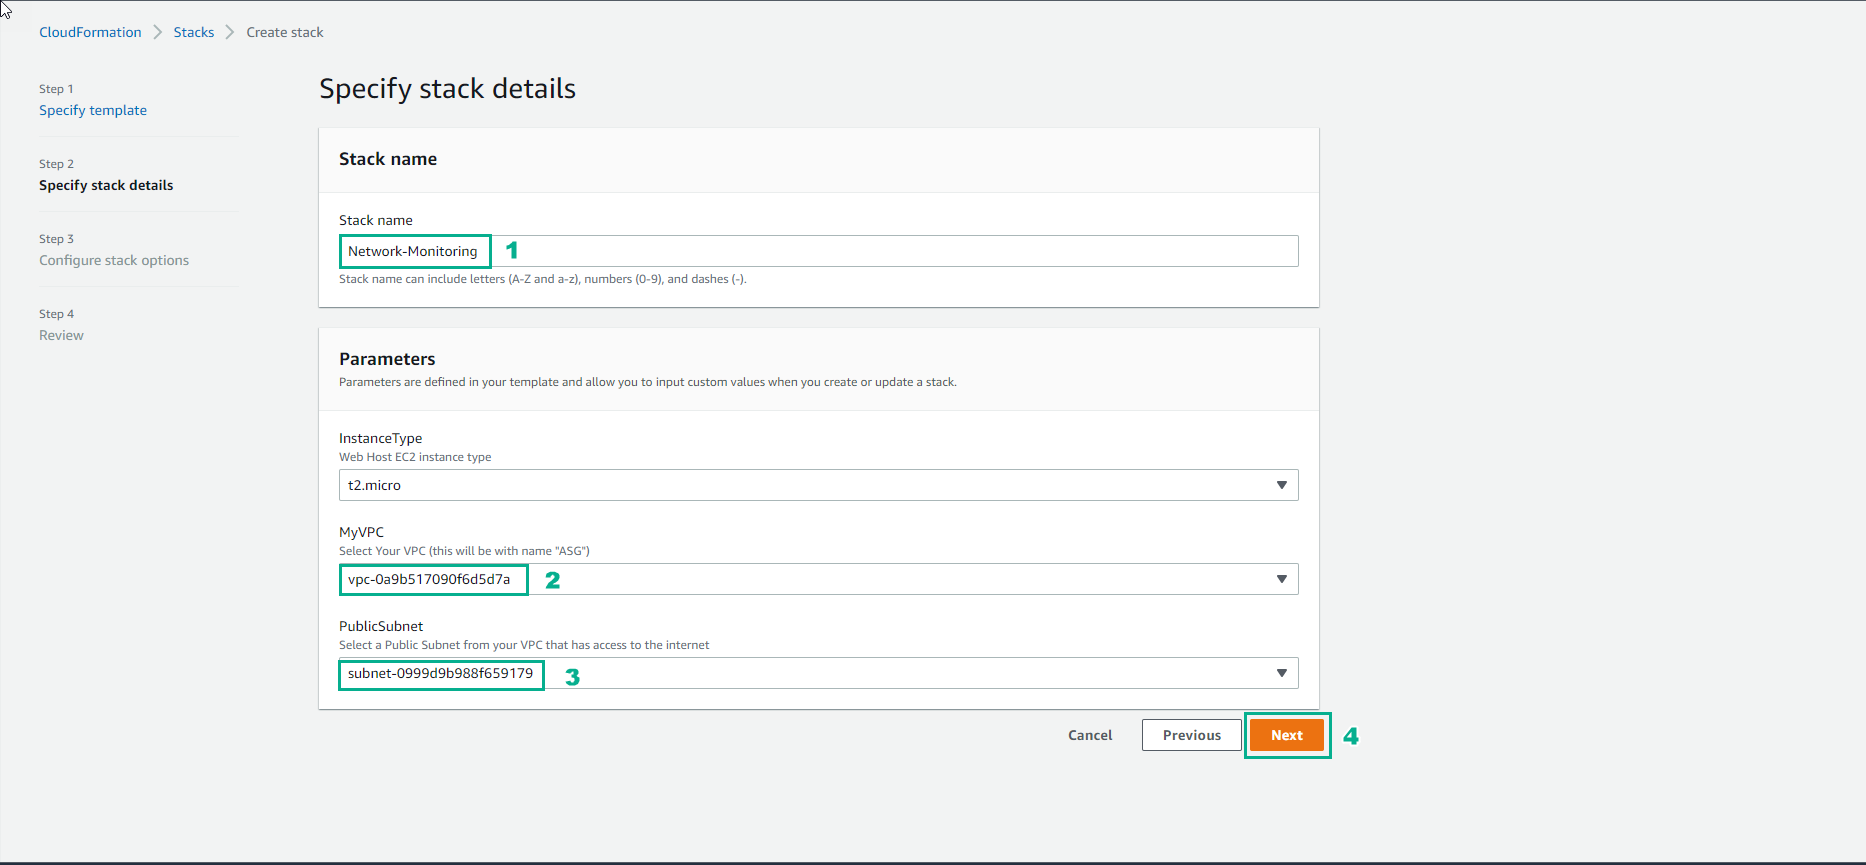
Trong giao diện Specify stack details
- Nhập
Network-Monitoring - Tại mục Parameters, chọn VPC đã tạo
- Chọn Public subnet đã tạo
- Chọn Next
- Nhập
Chọn Next
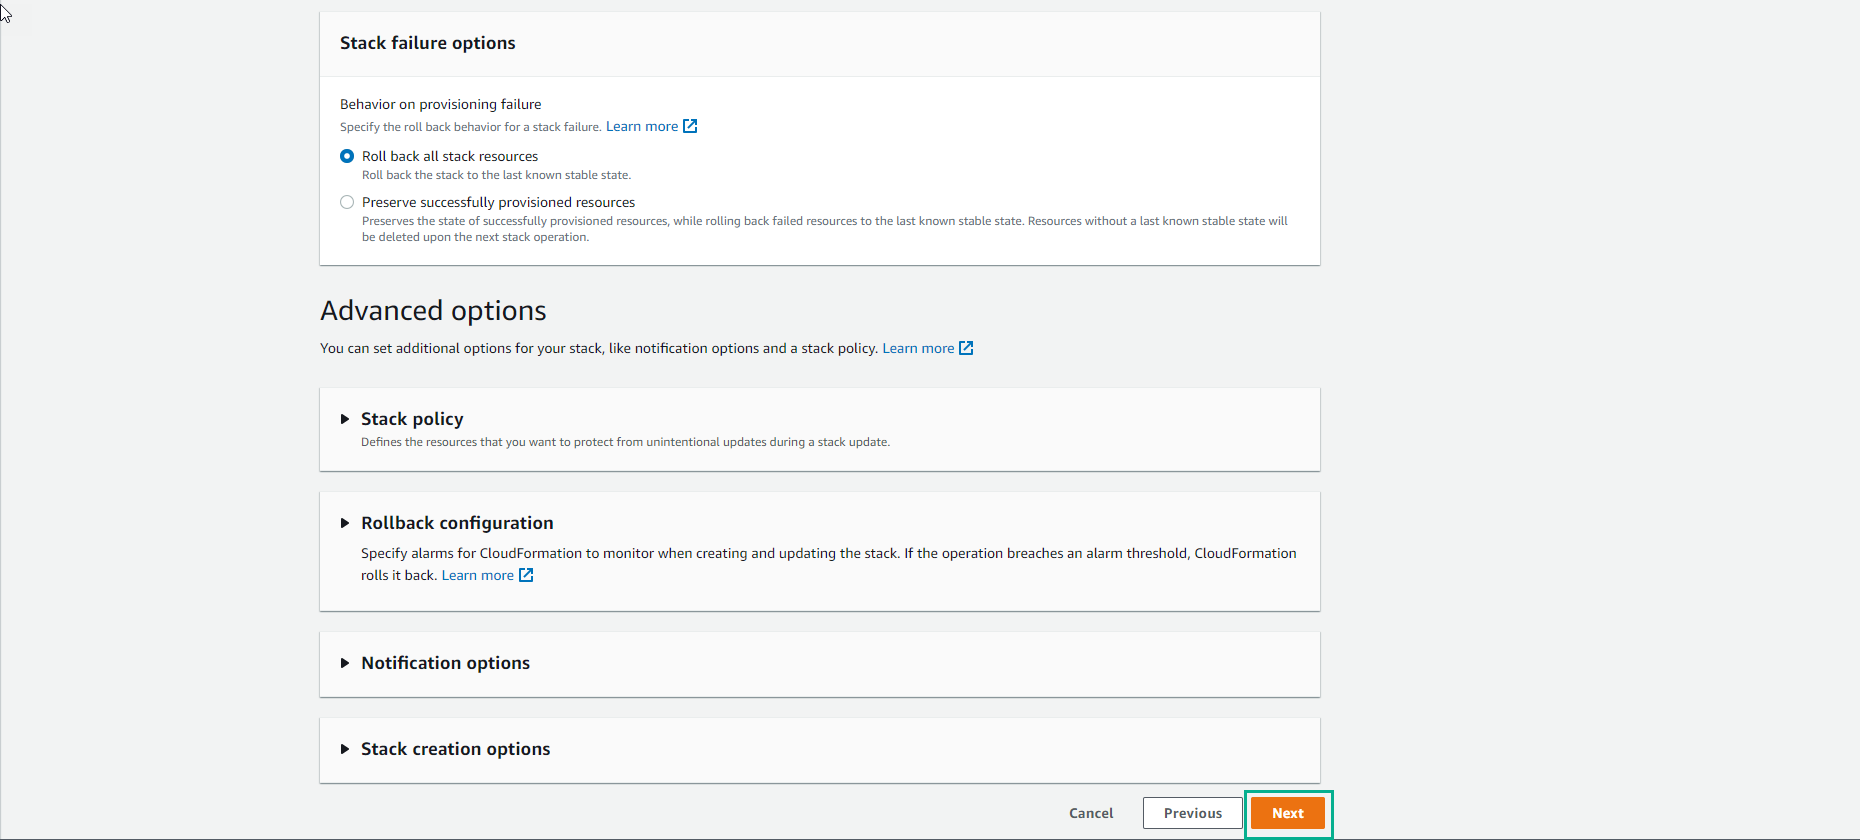
Chọn Submit
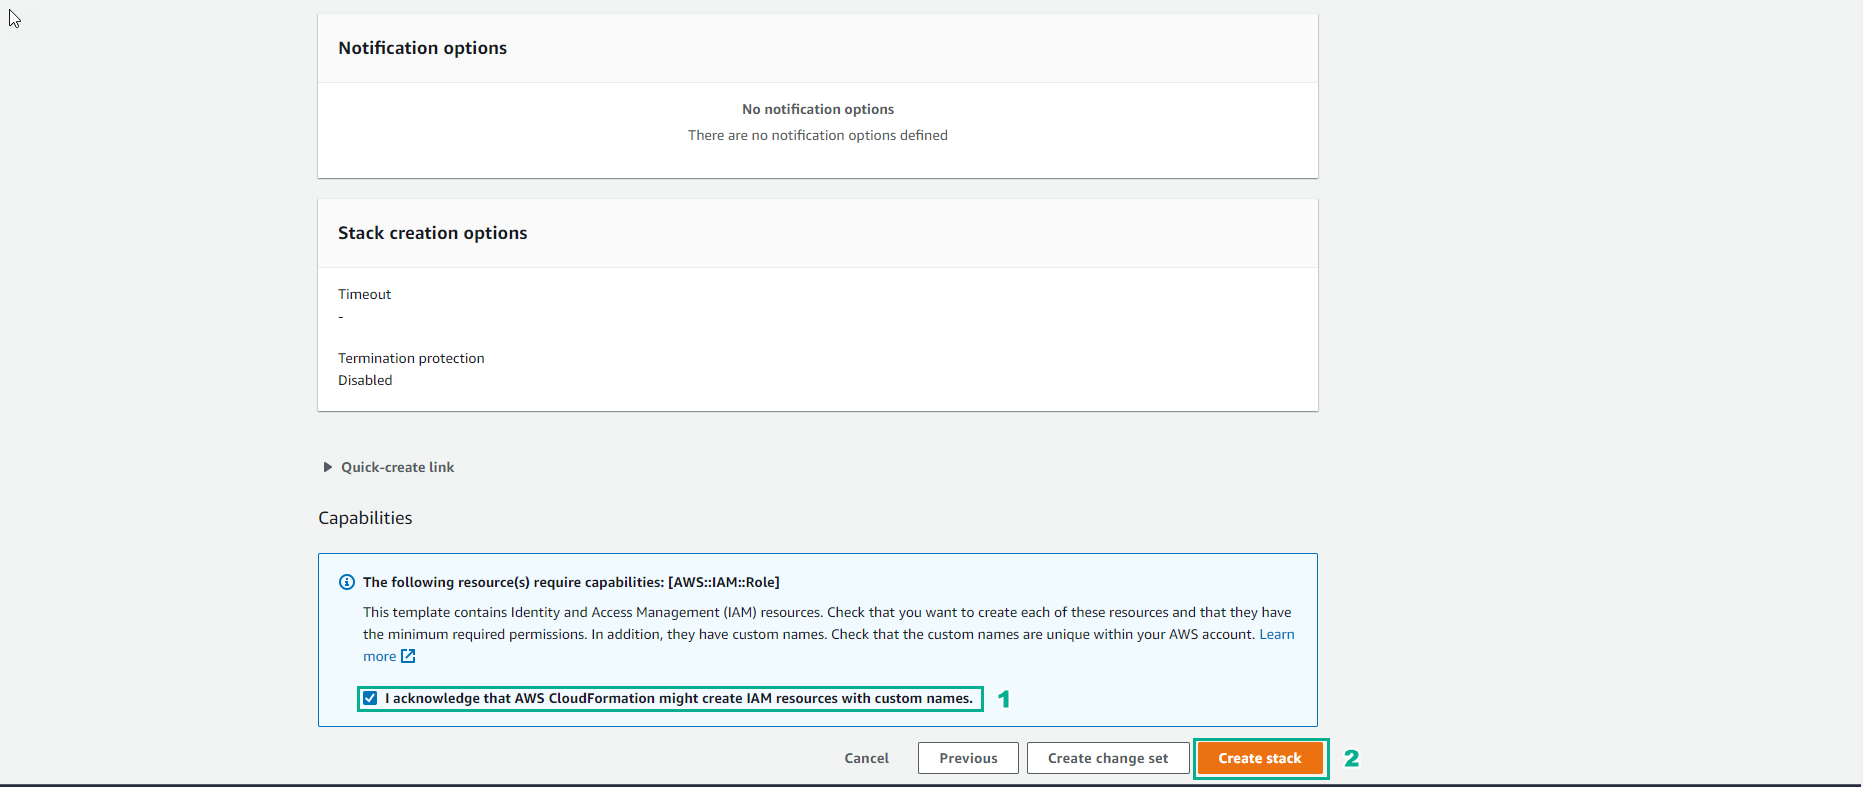
Hoàn tất quá trình tạo stack
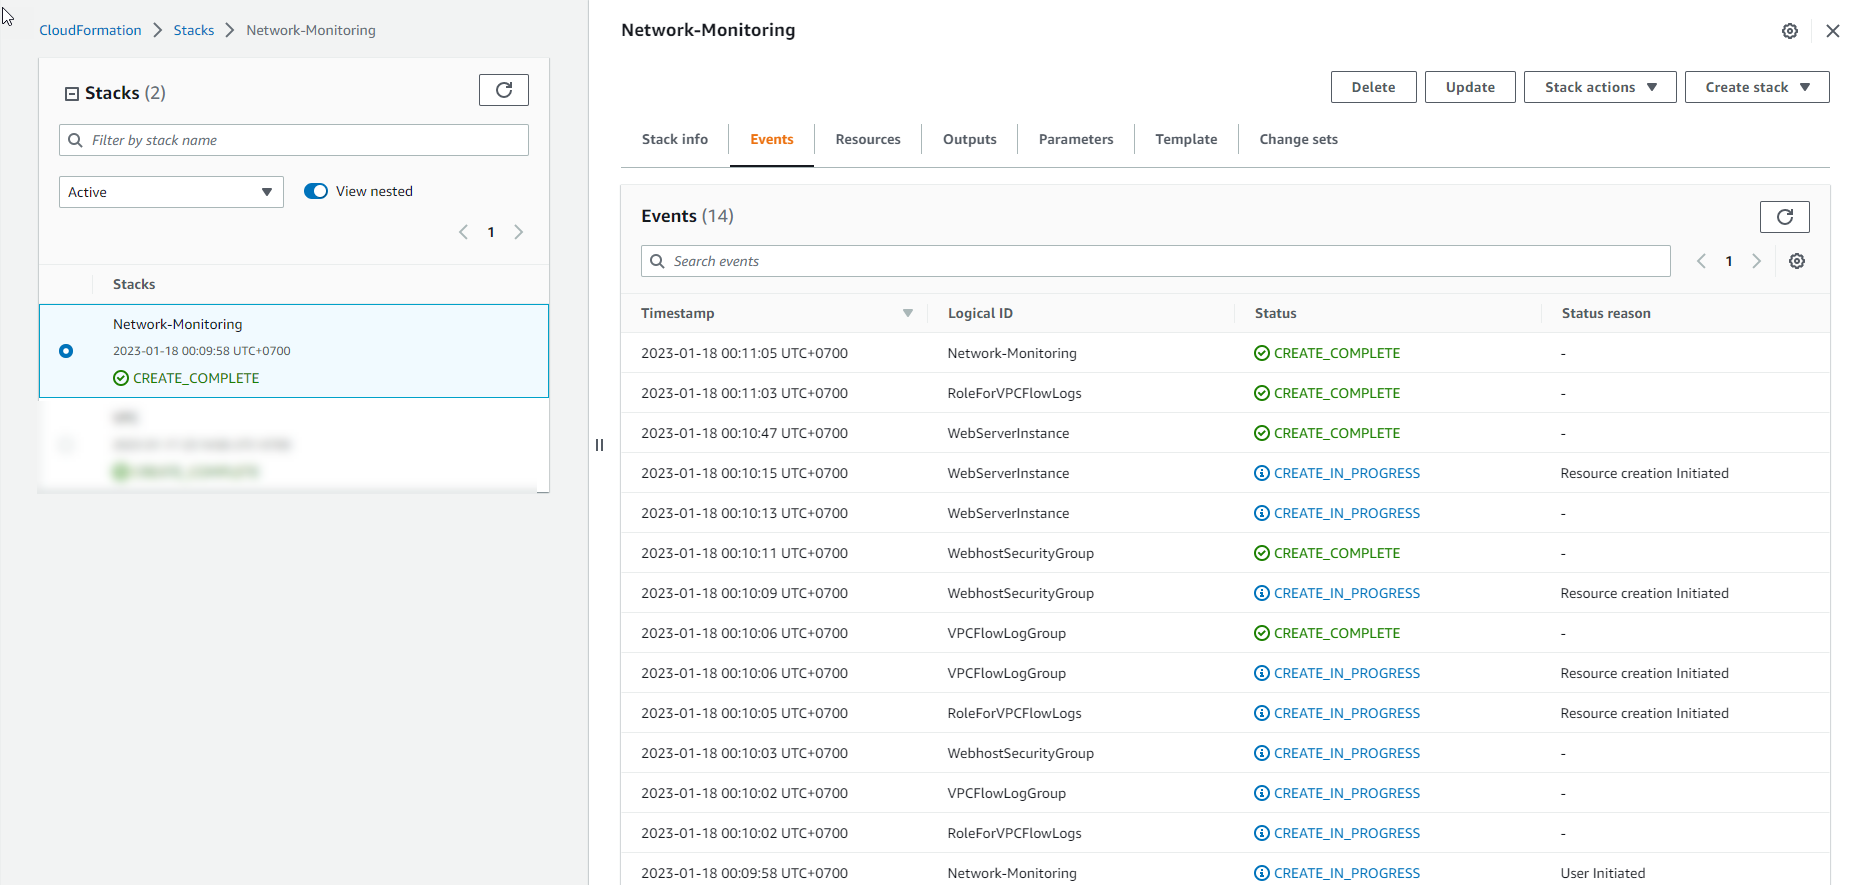
Truy cập giao diện EC2, quá trình thử nghiệm đã tạo 1 EC2 instance.

Sử dụng Public IPv4 DNS để truy cập (đổi https thành http để có thể truy cập).